கையேடு
Windows VM
Omarchy Docker VM வழியாக Windows ஐ இயக்க எளிதான வழியை வழங்குகிறது. Omarchy மெனுவில் (Super + Space) இருந்து நிறுவு > Windows ஐப் பயன்படுத்தி அதை நிறுவலாம்.
இதற்கு உங்கள் இயந்திரத்திற்கு KVM மெய்நிகராக்கம் தேவை, பெரும்பாலானவற்றில் உள்ளது - ஆனால் சில நேரங்களில் BIOS இல் அது அணைக்கப்பட்டிருக்கும், அப்படியானால் நிறுவி உங்களுக்குச் சொல்லும். வட்டு இடமும் உங்களுக்குத் தேவைப்படும்: Windows க்கு நீங்கள் கொடுக்கும் எதுவும், மேலும் படத்திற்கே சுமார் 10GB.
எவ்வளவு RAM, எத்தனை CPU கோர்கள், எவ்வளவு வட்டு ஒப்படைக்க வேண்டும் என்று நிறுவி கேட்கிறது (64GB அல்லது அதற்கு மேல் என்பது புத்திசாலித்தனமான குறைந்தபட்சம்), பின்னர் Windows பயனர்பெயர் மற்றும் கடவுச்சொல்லைக் கேட்கிறது. அவற்றைக் காலியாக விட்டால் docker / admin கிடைக்கும். பதிவிறக்கம் சிறிது நேரம் எடுக்கும் - 10-15 நிமிடங்கள் சாதாரணம் - மேலும் http://127.0.0.1:8006. இல் உலாவியில் முன்னேற்றத்தைப் பின்தொடரலாம். console ஐத் திறப்பதற்கு முன் உலாவி அதே பயனர்பெயர் மற்றும் கடவுச்சொல்லைக் கேட்கும்.
அதைப் பயன்படுத்துதல்
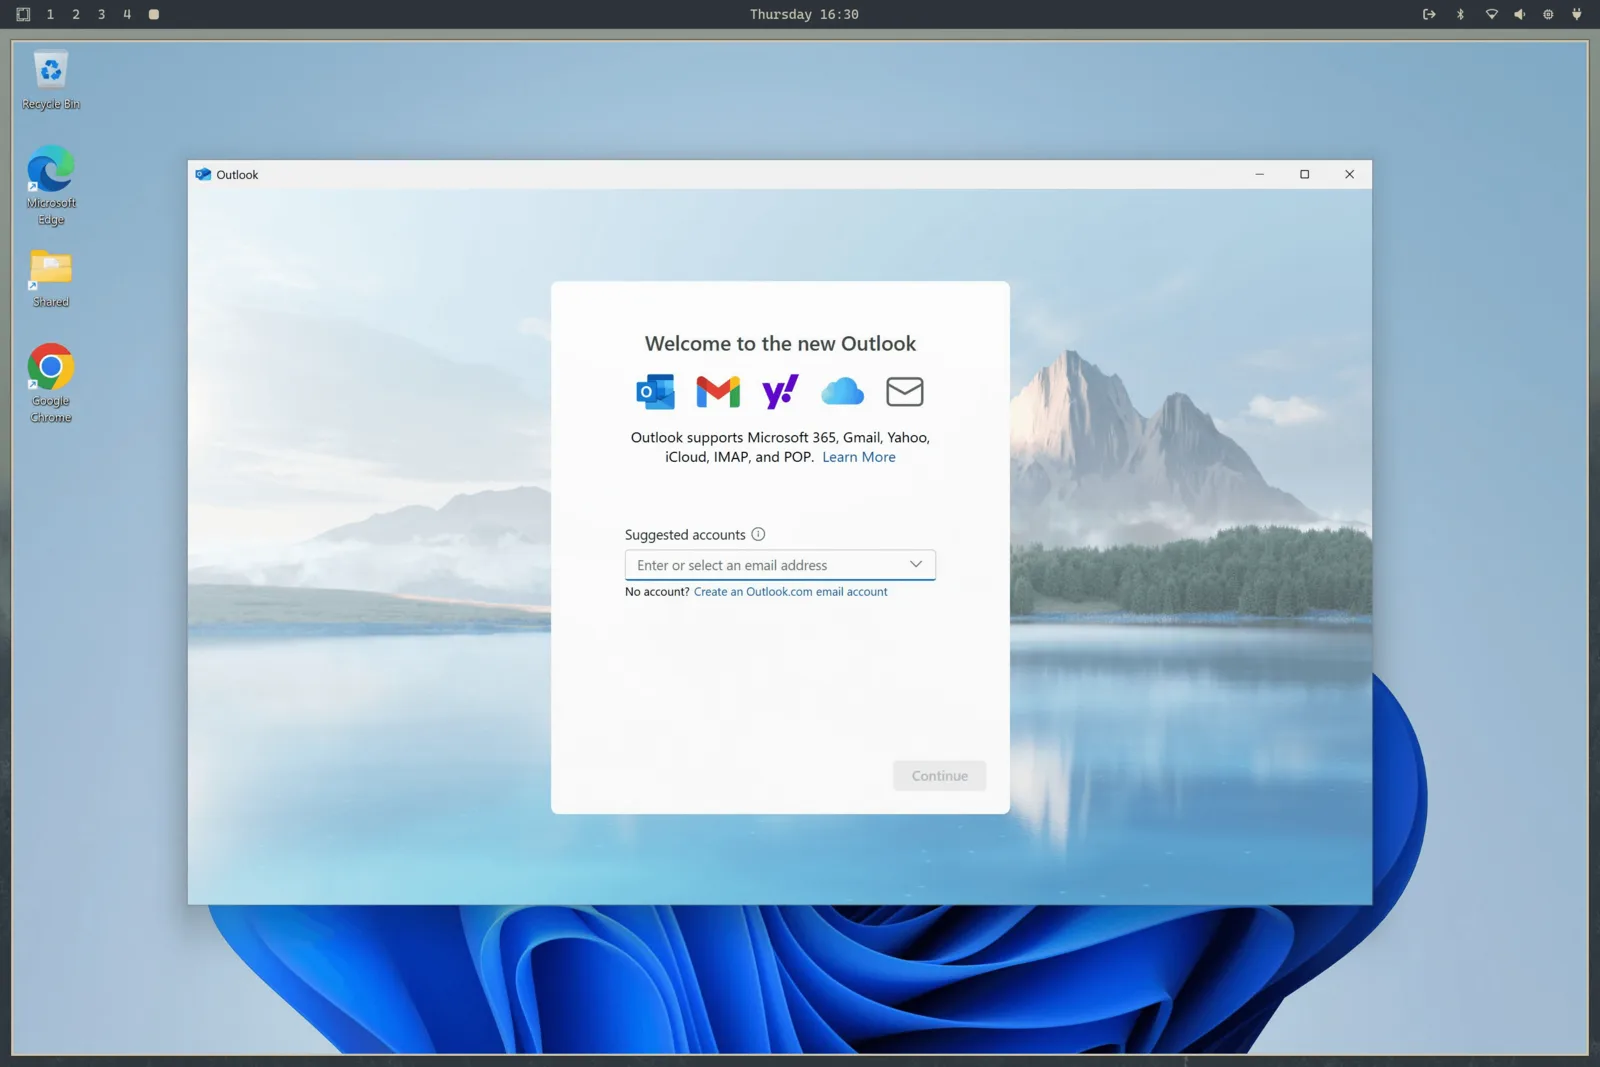
அது நிறுவப்பட்டதும், செயலி தொடக்கியில் இருந்து Windows ஐத் தொடங்கவும். அது ஏற்கனவே இயங்கவில்லை என்றால் VM ஐத் தொடங்கி, முழுத்திரையில் RDP வழியாக உங்களை இணைக்கிறது. குளிர் தொடக்கத்தில் 15-30 வினாடிகள் கொடுங்கள்.
RDP அமர்வு ஒலி, உங்கள் மைக்ரோஃபோன் மற்றும் பகிரப்பட்ட கிளிப்போர்டை எடுத்துச் செல்கிறது, எனவே Linux மற்றும் Windows இடையே உரையை நகலெடுப்பது வேலை செய்கிறது. தெளிவுத்திறன் உங்கள் சாளரத்தைப் பின்பற்றுகிறது, மேலும் Omarchy உங்கள் காட்சி அளவிடலைக் கடந்து செல்கிறது, எனவே HiDPI திரையில் இது மங்கலான குழப்பமாக இருக்காது.
RDP சாளரத்தை மூடும்போது, VM தானாகவே அணைக்கப்படும். அதை இயங்க விட விரும்பினால் - அங்கே ஏதாவது வேலை செய்து கொண்டிருக்கிறது என்று சொல்லலாம் - அதற்குப் பதிலாக omarchy windows vm launch --keep-alive உடன் அதைத் தொடங்கவும்.
மீதமுள்ள கட்டுப்பாடுகள் அதே கட்டளையில் உள்ளன:
omarchy windows vm status    # is it running?
omarchy windows vm stop      # shut it down
omarchy windows vm launch    # start and connect
கோப்புகளைப் பகிர்தல்
உங்கள் வீட்டுக் கோப்பகத்தில் உள்ள ~/Windows கோப்பகம் தானாகவே VM உடன் பகிரப்படுகிறது. அவை Windows க்கு அணுகக்கூடியவையாக இருக்க வேண்டுமென்றால் கோப்புகளை அங்கே வைக்கவும். VM க்கு உங்கள் கோப்பு முறைமையின் வேறு எந்தப் பகுதிக்கும் அணுகல் இல்லை, எனவே Windows பக்கத்தில் உள்ள எந்த மோசமானதிலிருந்தும் நீங்கள் பாதுகாப்பாக இருக்கிறீர்கள். அதன் சொந்த மெய்நிகர் வட்டு ~/.windows இல் கிடைக்கிறது.
அந்தப் பழக்கமான வீட்டுப் பாதைகள் அவற்றின் சொந்த கோப்பு முறைமைகளில் இருக்கும். அவை நீங்கள் சொந்தமாக வைத்திருக்கும் கோப்பகங்களுக்கான symlink களாகவும் இருக்கலாம், மெய்நிகர் வட்டு பெரிய இயக்ககத்தில் வாழும்போது இது பயனுள்ளதாக இருக்கும். நிறுவி உண்மையில் ~/.windows ஐக் கொண்ட கோப்பு முறைமையில் உள்ள இலவச இடத்தை அளவிடுகிறது, அவசியம் உங்கள் வீட்டுக் கோப்பகத்தைக் கொண்ட கோப்பு முறைமையில் அல்ல.
வட்டு மற்றும் பகிரப்பட்ட பாதைகளைத் தனித்தனி, ஒன்றுடன் ஒன்று மேற்பொருந்தாத கோப்பகங்களாக வைக்கவும். அகற்றுதல் வேண்டுமென்றே வட்டுக் கோப்பகத்தைக் காலி செய்கிறது ஆனால் பகிரப்பட்ட கோப்பகத்தைப் பாதுகாக்கிறது. நீக்குவதற்கு உடனடியாக முன், Omarchy வரையறுக்கப்பட்ட கட்டுப்பாட்டுச் சரிபார்ப்பைச் செய்கிறது, அந்தச் சரிபார்ப்பு காலாவதியானாலோ அல்லது இரண்டு மரங்களும் தனித்தனி என்பதை நிரூபிக்க முடியாவிட்டாலோ எதையும் அகற்ற மறுக்கிறது.
VM தொடங்குவதற்கு முன், Omarchy அந்த இரண்டு கோப்பகங்களையும் திறந்து பின் செய்கிறது, பின்னர் சரியான கோப்பக inode களை /var/lib/omarchy/windows/mounts க்குக் கீழ் தனியார் பயனர் வாரியான நங்கூரங்களில் bind-mount செய்கிறது. Docker அந்த root பாதுகாக்கப்பட்ட நங்கூரங்களை மட்டுமே பார்க்கிறது. சிறப்புரிமை பெற்ற கொள்கலன் அதை உட்கொள்வதற்கு முன், உங்களாக இயங்கும் மற்றொரு செயல்முறை சரிபார்க்கப்பட்ட பாதையை மாற்றுவதைத் தடுக்கும் அதே வேளையில், தனிப்பயன் வட்டு இருப்பிடங்களை இது பாதுகாக்கிறது. இருக்கும் வட்டு மற்றும் பகிரப்பட்ட கோப்பகங்கள் இடம்பெயர்வின் போது பயன்முறை 0700 க்கு இறுக்கப்படுகின்றன, எனவே மற்ற உள்ளூர் கணக்குகள் அவற்றின் உள்ளடக்கங்களை உலாவ முடியாது.
VM இன் போர்ட்கள் localhost க்கு மட்டுமே கட்டப்பட்டுள்ளன, எனவே உங்கள் வலையமைப்பில் உள்ள எதுவும் Windows இயந்திரத்தை அடைய முடியாது. வலை console க்கும் கட்டமைக்கப்பட்ட Windows பயனர்பெயர் மற்றும் கடவுச்சொல் தேவைப்படுகிறது, மற்றொரு உள்ளூர் கணக்கு போர்ட் 8006 வழியாக VM ஐ இயக்குவதைத் தடுக்கிறது.
வரம்புகள் மற்றும் உரிமம்
இந்த அமைப்பில் GPU passthrough இல்லை, எனவே இது gaming அல்லது வீடியோ திருத்தத்திற்கு ஏற்றதல்ல. Microsoft Office அல்லது உங்களிடம் கண்டிப்பாக இருக்க வேண்டிய வேறு எதையும் இயக்க இது ஒரு சிறந்த வழி.
நிறுவப்பட்ட பதிப்பு Windows 11 Pro, செயல்படுத்தப்படாதது. gated அம்சங்களைப் பயன்படுத்த உங்கள் சொந்த உரிம விசை தேவைப்படும்.
இந்தக் கணினி Windows உடன் அனுப்பப்பட்டிருந்தால், Omarchy ஐ நிறுவிய பிறகும் OEM விசை firmware இல் உள்ளது. அதை omarchy windows key உடன் அச்சிடவும். அந்த விசை இந்த இயந்திரத்துடன் கட்டப்பட்டுள்ளது - இது இந்த வன்பொருளில் மீண்டும் நிறுவப்பட்ட Windows ஐச் செயல்படுத்தும், ஆனால் பொதுவாக VM ஐச் செயல்படுத்தாது.
omarchy-windows-vm install ஐ மீண்டும் இயக்குவதன் மூலம் பின்னர் வள ஒதுக்கீட்டை மாற்றலாம், இது உங்கள் பதில்களிலிருந்து VM இன் கட்டமைப்பை மீண்டும் எழுதுகிறது. compose கோப்பு இப்போது /var/lib/omarchy/windows/docker-compose.yml இல் வாழ்கிறது மற்றும் root க்குச் சொந்தமானது - அது வேண்டுமென்றே, எனவே உங்களாக இயங்கும் ஒரு செயல்முறை அதை மீண்டும் எழுதி சிறப்புரிமை பெற்ற bring-up உங்கள் முழு வட்டையும் கொள்கலனில் ஏற்ற முடியாது. அதைக் கையால் திருத்த வேண்டும் என்றால் (எடுத்துக்காட்டாக USB சாதனத்தை ஏற்ற), அதை sudo உடன் திருத்தி Dockur Windows திட்டத்தில் அனைத்து விருப்பங்களையும் பார்க்கவும்.
முழு விஷயத்தையும் அகற்ற, Omarchy மெனுவில் இருந்து நீக்கு > Windows ஐப் பயன்படுத்தவும். அது VM இன் வட்டு மற்றும் அதன் அனைத்து தரவையும் நீக்குகிறது, எனவே நீங்கள் கவலைப்படும் எதுவும் முதலில் ~/Windows இலிருந்து வெளியே இருப்பதை உறுதிப்படுத்தவும்.